
Führen Sie ein Verzeichnis Ihrer Verarbeitungstätigkeiten, schließen Sie mit jedem Cloud-Anbieter und Subunternehmer einen Auftragsverarbeitungsvertrag ab und regeln Sie klar, wer im Betrieb Zugriff auf Kundendaten hat. Damit erfüllen Sie beim Thema Kundendaten DSGVO im Handwerk bereits die drei wichtigsten Pflichten aus Art. 28, Art. 13 und Art. 32 DSGVO. Wie Sie das Schritt für Schritt umsetzen, lesen Sie im nächsten Abschnitt.
Kurz gesagt:
- Nur wenn ein Auftragsverarbeitungsvertrag mit allen Cloud-Anbietern besteht, ist die Nutzung sensibler Kundendaten rechtlich abgesichert.
- Ein Verzeichnis der Verarbeitungstätigkeiten sollte alle Kategorien der Kundendaten, die Zwecke und Empfänger transparent auflisten.
- Gesetzliche Aufbewahrungsfristen für Rechnungsdaten betragen in der Regel zehn Jahre, andere Daten sollten spätestens bei Ablauf des Zwecks gelöscht werden.
- Technische Schutzmaßnahmen wie Geräteverschlüsselung und regelmäßige Updates sind die wichtigsten Grundlagen für den Datenschutz im Handwerk.
- Effektive internen Schulungen und klare Verantwortlichkeiten sind essenziell, um Quellen unbeabsichtigter Datenschutzverstöße im Betrieb zu vermeiden.
Inhaltsverzeichnis
- Kundendaten DSGVO im Handwerk: Die Checkliste für den Einstieg
- VVT, AVV und Informationspflichten: Was jede Pflicht praktisch bedeutet
- Löschfristen und Löschkonzept: Was Sie behalten müssen und was weg muss
- Technische und organisatorische Maßnahmen ohne großen Aufwand
- Häufige Fehler, die zur Haftungsfalle werden
- Kundendaten zentralisieren im Handwerk: Ein praktisches Beispiel
- Schulung und Sensibilisierung: Warum Ihr Team die eigentliche Schwachstelle ist
- Wann eine Datenschutz-Folgenabschätzung nötig wird
- Einwilligungen im Handwerksbetrieb richtig einholen
- Kundendaten für Marketing und Werbung: Was erlaubt ist
- Datenübertragbarkeit: Wenn Kunden ihre Daten mitnehmen wollen
- Autorperspektive: Datenschutz als Wettbewerbsvorteil im Handwerk
- Operiva für DSGVO-konforme Kundenverwaltung im Handwerk
- Quellen
- FAQ
Kundendaten DSGVO im Handwerk: Die Checkliste für den Einstieg
Bevor Sie irgendetwas dokumentieren, müssen Sie wissen, welche Daten überhaupt bei Ihnen liegen. Viele Betriebsinhaber unterschätzen, dass Kundendaten schon mit der ersten Anfrage unter die DSGVO fallen, also auch E-Mails, Telefonnotizen und Baustellenfotos mit erkennbaren Personen. Arbeiten Sie die folgenden Punkte in dieser Reihenfolge ab:
- Bestandsaufnahme machen: Wo liegen Kundendaten? In der Buchhaltungssoftware, im E-Mail-Postfach, auf Papierzetteln in der Werkstatt, in der Kassensoftware?
- Verzeichnis von Verarbeitungstätigkeiten (VVT) anlegen: Ein einfaches Tabellenblatt reicht für kleine Betriebe meist aus.
- AVV prüfen und abschließen: Mit jedem Cloud-Anbieter, jeder Buchhaltungssoftware, jedem externen Lohnbüro.
- Datenschutzhinweise sichtbar machen: Auf Angeboten, Rechnungen und der Website.
- Löschfristen festlegen: Was wird wie lange aufbewahrt, was muss danach weg?
- Zugriffsrechte regeln: Wer im Betrieb darf welche Daten sehen und ändern?
- Meldeprozess für Datenpannen definieren: Wer ist verantwortlich, wenn etwas schiefgeht?
Profi-Tipp: Beginnen Sie nicht mit der Dokumentation, sondern mit der Bestandsaufnahme. Ein VVT, das die Realität in Ihrem Betrieb nicht abbildet, ist bei einer Prüfung wertloser als gar keines.
VVT, AVV und Informationspflichten: Was jede Pflicht praktisch bedeutet
Ein Verzeichnis von Verarbeitungstätigkeiten muss nicht kompliziert sein. Für einen typischen Handwerksbetrieb reichen meist drei bis fünf Einträge: Kundenverwaltung, Angebots- und Rechnungswesen, Personalverwaltung, gegebenenfalls Marketing. Zu jedem Eintrag gehören Zweck, Rechtsgrundlage, Kategorien der Daten und Empfänger.
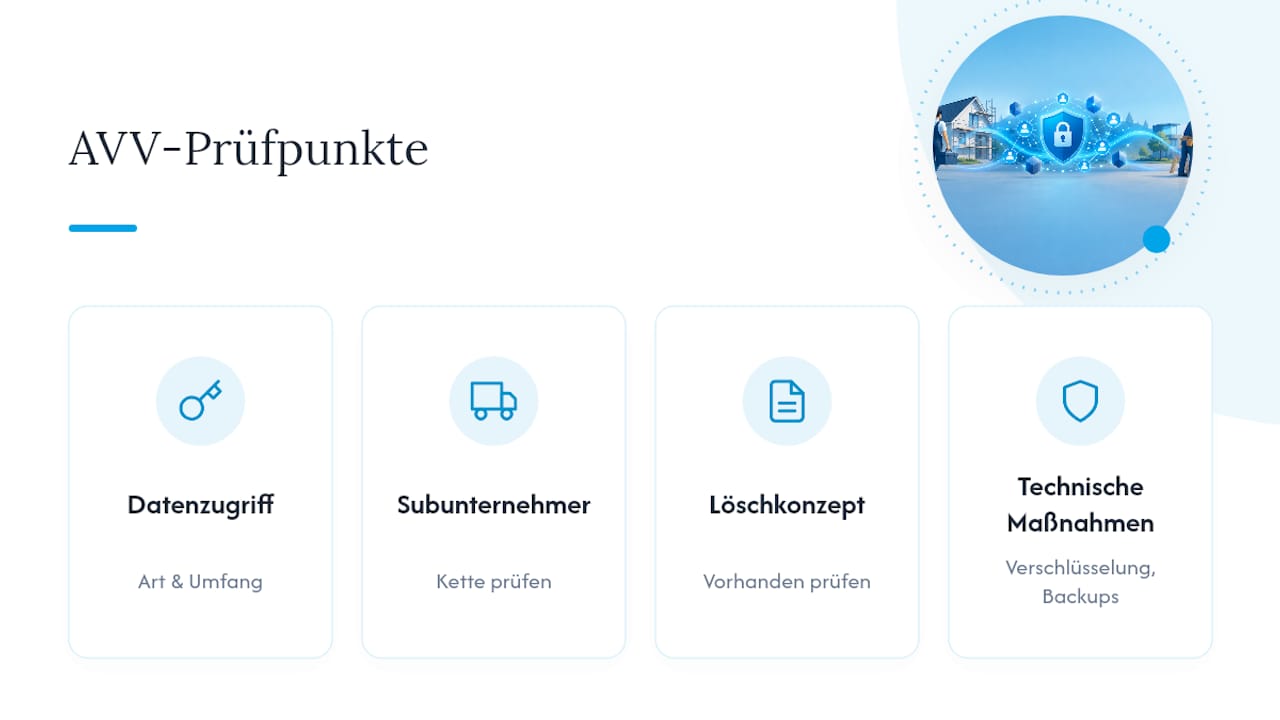
Beim Auftragsverarbeitungsvertrag nach Art. 28 DSGVO prüfen Sie vier Dinge: den Umfang des Datenzugriffs durch den Anbieter, die Kette der Subunternehmer, das Löschkonzept des Anbieters und die Nachweise zu technischen Maßnahmen wie Verschlüsselung oder Backups. Ohne diesen Vertrag ist die Nutzung von Cloud-Software rechtlich angreifbar, selbst wenn die Software selbst sicher ist.
Bei den Informationspflichten nach Art. 13 und 14 geht es um Klartext, nicht um juristische Fließtexte. Die Datenschutzaufsicht NRW verlangt, dass Informationen verständlich und leicht zugänglich sind, etwa auf dem Angebot, der Rechnung oder als Aushang im Kundenbereich. Bei Betroffenenanfragen gilt eine Monatsfrist zur Beantwortung, und jede Anfrage muss dokumentiert werden, auch wenn Sie sie ablehnen.
Löschfristen und Löschkonzept: Was Sie behalten müssen und was weg muss
Rechnungsdaten unterliegen gesetzlichen Aufbewahrungsfristen von in der Regel zehn Jahren nach der Abgabenordnung. Andere Kundendaten wie E-Mail-Verläufe oder Angebote ohne Auftrag haben diese Bindung nicht und sollten deutlich früher gelöscht werden.
Ein Löschkonzept muss festhalten:
- Welche Datenkategorie nach welcher Frist gelöscht wird
- Wer die Löschung durchführt und wie sie dokumentiert wird
- Wie Backups und Papierakten einbezogen werden
- Wann externe Dienstleister für die Vernichtung von Datenträgern zuständig sind
Das Recht auf Löschung nach Art. 17 DSGVO kennt Ausnahmen, etwa bei laufenden Gewährleistungsfällen oder gesetzlichen Aufbewahrungspflichten. Löschanfragen müssen Sie trotzdem prüfen und die Entscheidung dokumentieren. Die datenschutzgerechte Vernichtung von Datenträgern sollte idealerweise über zertifizierte Dienstleister laufen, besonders bei alten Festplatten oder Kassensystemen.
Technische und organisatorische Maßnahmen ohne großen Aufwand
Art. 32 DSGVO verlangt ein Schutzniveau, das zum Risiko der Verarbeitung passt. Ein Fünf-Mann-Betrieb mit reiner Adressverwaltung braucht kein Rechenzentrum-Niveau, aber er braucht Grundschutz.
Fangen Sie mit den einfachen Dingen an:
- Geräteverschlüsselung auf Laptops und Tablets aktivieren
- Regelmäßige Updates auf allen Geräten einspielen
- Zwei-Faktor-Authentifizierung für Cloud-Zugänge einrichten
Danach folgt die organisatorische Ebene: ein klares Rechtekonzept, wer worauf zugreifen darf, dokumentierte Schulungen und eine Protokollierung, wer wann welche Kundendaten geändert hat. Zertifizierte Dienstleister lohnen sich vor allem bei sensiblen Bereichen wie Alarmanlagenmontage oder Zutrittssystemen.
Profi-Tipp: Ein Rechtekonzept auf Papier bringt nichts, wenn die Software es nicht abbildet. Prüfen Sie, ob Ihre eingesetzten Tools überhaupt einzelne Nutzerrollen unterscheiden können.
Häufige Fehler, die zur Haftungsfalle werden
Die häufigsten Probleme entstehen nicht durch böse Absicht, sondern durch Bequemlichkeit. Praxisfälle aus dem Handwerk zeigen typische Fallen:
- Kostenlose Website-Baukästen, die Kundendaten ohne AVV auf Servern außerhalb der EU speichern
- Kassenanbieter mit Drittland-Servern, ohne dass der Betrieb je einen Auftragsverarbeitungsvertrag gesehen hat
- Ferndiagnose-Tools für Maschinen, die unbemerkt Standort- und Kundendaten übertragen
Prüfen Sie vor jedem Vertragsabschluss mit einem Software- oder Dienstleistungsanbieter drei Dinge: Gibt es einen AVV? Wo steht der Server? Werden Daten für Werbezwecke weiterverwendet? Bei einer Behördenprüfung müssen Sie VVT, AVV-Verträge und Nachweise zu technischen Maßnahmen vorlegen können. Interne Kontrollen, etwa einmal im Jahr, verhindern, dass sich über die Zeit unbemerkt neue Datenlecks einschleichen.
Kundendaten zentralisieren im Handwerk: Ein praktisches Beispiel
Viele der genannten Pflichten lassen sich mit Papierlisten kaum saubere abbilden. Der Zentralverband des Deutschen Handwerks empfiehlt deshalb, Datenschutz als Teil einer professionellen Betriebsführung zu behandeln, nicht als Nebenaufgabe. Eine zentrale Verwaltung reduziert doppelte Datenpflege und macht auf einen Blick nachvollziehbar, wer welche Kundendaten wann bearbeitet hat.
Software wie Operiva unterstützt dabei mit einer zentralen Kundenverwaltung, in der Zugriffsrechte pro Nutzer vergeben werden und Änderungen protokolliert bleiben. Für den Umstieg gilt eine einfache Reihenfolge:
- Bestehende Kundendaten bereinigen, bevor sie migriert werden
- Rollen und Nutzerkonten anlegen, bevor die Mitarbeiter starten
- Eine kurze Einweisung durchführen, statt die Software einfach freizuschalten
Ein Experte für Datenschutz im Handwerk weist darauf hin, dass die häufigste Schwachstelle nicht die eingesetzte Software ist, sondern unklare interne Zuständigkeiten. Software vereinfacht die Rechteverwaltung, ersetzt aber keine klare betriebliche Regelung, wer wofür verantwortlich ist.
Schulung und Sensibilisierung: Warum Ihr Team die eigentliche Schwachstelle ist
Die beste Software nützt nichts, wenn ein Mitarbeiter Kundendaten aus Versehen an die falsche E-Mail-Adresse schickt oder ein Foto mit sichtbarem Kennzeichen ungefragt ins Firmen-Instagram stellt. Genau das passiert in der Praxis häufiger als jeder technische Fehler.
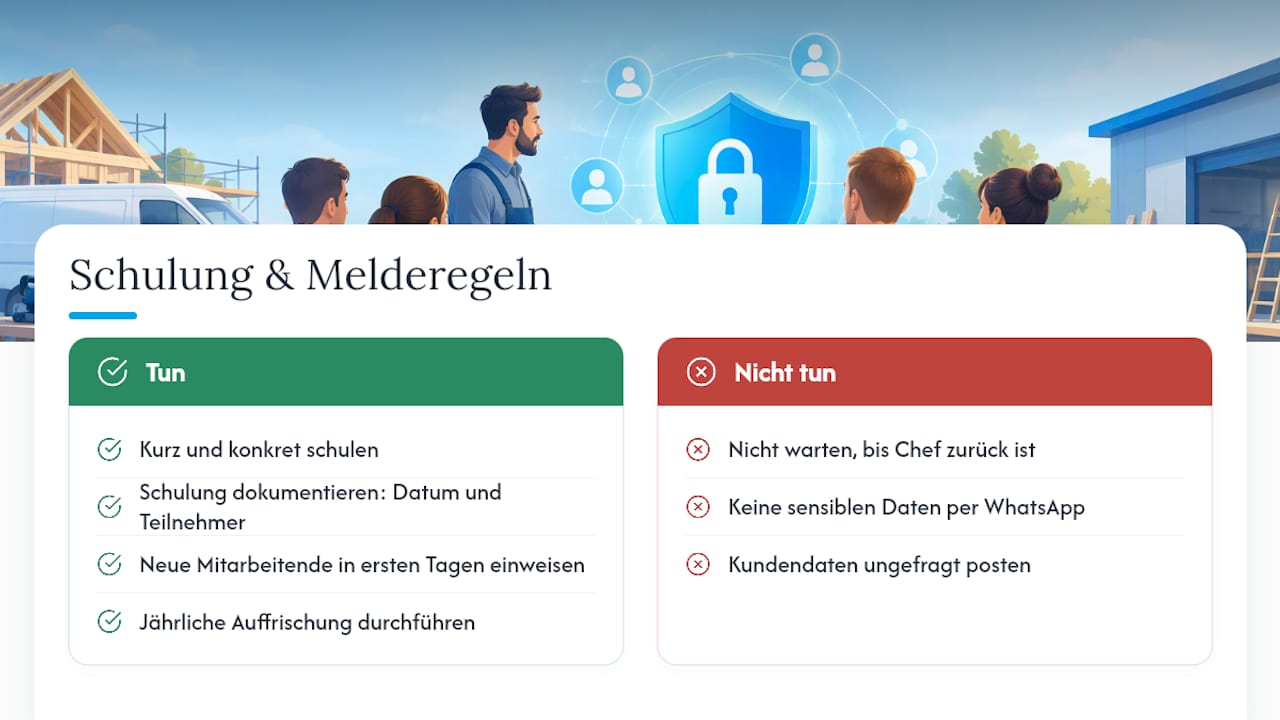
Eine DSGVO-Schulung für Handwerker muss nicht halbtägig sein. Wichtiger ist, dass sie konkret wird: Was darf per WhatsApp an Kunden geschickt werden, was nicht? Wie geht man mit einem Anruf um, in dem jemand behauptet, er sei der Ehepartner des Kunden und wolle Rechnungsdetails? Wer meldet einen verlorenen Firmen-Laptop, und an wen?
Dokumentieren Sie jede Schulung mit Datum und Teilnehmerliste. Bei einer Prüfung durch die Datenschutzbehörde zählt nicht nur, ob Sie eine Regel haben, sondern ob Sie nachweisen können, dass Ihr Team sie kennt. Neue Mitarbeiter sollten die Einweisung in den ersten Arbeitstagen erhalten, nicht irgendwann nachträglich.
Praktisch bewährt sich eine kurze, jährliche Auffrischung, kombiniert mit klaren Reaktionsregeln für den Ernstfall: Wenn ein USB-Stick mit Kundendaten verloren geht, muss jeder im Betrieb wissen, dass er das sofort meldet und nicht erst nach drei Tagen. Die Meldepflicht bei Datenpannen an die Aufsichtsbehörde gilt binnen 72 Stunden, und diese Frist beginnt schon dann, wenn der Verlust bemerkt wird, nicht erst, wenn der Chef aus dem Urlaub zurück ist.
Wann eine Datenschutz-Folgenabschätzung nötig wird
Eine Datenschutz-Folgenabschätzung (DSFA) ist keine Pflicht für jeden Betrieb und jede Verarbeitung. Sie wird relevant, wenn eine Verarbeitung ein hohes Risiko für die Rechte der Kunden mit sich bringt, etwa bei einer umfassenden Videoüberwachung des Firmengeländes mit Aufzeichnung, bei automatisierter Bonitätsprüfung von Kunden vor Auftragsannahme oder beim systematischen Tracking von Standortdaten über Fahrzeug-GPS.
Für die klassische Kundenverwaltung im Handwerk, also Name, Adresse, Auftragsdaten, braucht es in aller Regel keine DSFA. Anders sieht es aus, sobald biometrische Daten ins Spiel kommen, etwa bei Zugangssystemen mit Fingerabdruck-Scanner für Mitarbeiter, oder wenn große Mengen an Gesundheitsdaten verarbeitet werden, etwa bei Sanitätshäusern oder Orthopädietechnik-Betrieben.
Die Faustregel: Je automatisierter die Entscheidung und je sensibler die Datenkategorie, desto eher lohnt sich eine kurze DSFA-Prüfung, auch wenn sie am Ende zu dem Ergebnis kommt, dass keine formelle Abschätzung notwendig ist. Diese Vorprüfung selbst sollten Sie kurz schriftlich festhalten. Sie zeigt bei einer Kontrolle, dass Sie das Thema durchdacht haben, statt es zu ignorieren.
Einwilligungen im Handwerksbetrieb richtig einholen
Nicht jede Datenverarbeitung braucht eine Einwilligung. Die Abwicklung eines Auftrags, also Angebot, Rechnung, Kommunikation zum Termin, stützt sich auf die Vertragserfüllung und braucht keine separate Zustimmung. Eine Einwilligung wird erst nötig, wenn Sie Daten für etwas nutzen wollen, das über den eigentlichen Auftrag hinausgeht, etwa für einen Newsletter oder um Fotos der fertigen Badsanierung auf Ihrer Website zu zeigen.
Eine gültige Einwilligung muss freiwillig, informiert und eindeutig sein. Ein vorausgefülltes Häkchen auf dem Auftragsformular erfüllt diese Anforderung nicht, weil der Kunde dann faktisch keine echte Wahl hat. Besser ist ein separates, unmarkiertes Kästchen mit einem klaren Satz, wofür die Daten genutzt werden: „Ich bin einverstanden, dass Fotos meines Projekts für die Website von [Firmenname] verwendet werden.“
Dokumentieren Sie jede Einwilligung mit Datum, Formulierung und Kanal. Bei einer Papiereinwilligung reicht die unterschriebene Kopie im Kundenordner. Bei digitalen Formularen sollte das System automatisch Zeitstempel und Text der Einwilligung speichern. Und denken Sie an den Widerruf: Ein Kunde muss seine Einwilligung genauso einfach zurückziehen können, wie er sie gegeben hat, ohne Anruf beim Chef, ohne Formular in dreifacher Ausführung.
Kundendaten für Marketing und Werbung: Was erlaubt ist
Werbung per E-Mail oder Telefon an Bestandskunden ist unter engen Bedingungen möglich, aber nicht automatisch erlaubt, nur weil jemand einmal Kunde war. Für E-Mail-Werbung an Neukontakte brauchen Sie grundsätzlich eine Einwilligung. Bei Bestandskunden kann unter bestimmten Voraussetzungen eine Direktwerbung für ähnliche Produkte ohne separate Einwilligung zulässig sein, allerdings mit klarer Widerspruchsmöglichkeit bei jeder Nachricht.
Kaufen Sie niemals Adresslisten für Kaltakquise per E-Mail. Das Risiko einer Beschwerde bei der Aufsichtsbehörde ist real, und der Nachweis einer rechtmäßigen Datenherkunft fehlt in solchen Fällen fast immer. Telefonwerbung an Privatkunden ohne vorherige ausdrückliche Einwilligung ist ohnehin unzulässig und wettbewerbsrechtlich riskant, unabhängig von der DSGVO.
Wenn Sie Kundendaten an einen Marketing-Dienstleister weitergeben, etwa für den Versand eines Newsletters über ein externes Tool, brauchen Sie auch hier einen Auftragsverarbeitungsvertrag mit diesem Anbieter. Der Dienstleister verarbeitet die Daten schließlich in Ihrem Auftrag, nicht in eigener Verantwortung.
Datenübertragbarkeit: Wenn Kunden ihre Daten mitnehmen wollen
Art. 20 DSGVO gibt Kunden das Recht, ihre Daten in einem strukturierten, gängigen und maschinenlesbaren Format zu erhalten, etwa als CSV- oder JSON-Datei. Dieses Recht gilt allerdings nur für Daten, die der Kunde selbst bereitgestellt hat und die auf Vertrag oder Einwilligung beruhen, nicht für interne Notizen oder Kalkulationen, die Sie selbst erstellt haben.
In der Praxis kommt diese Anfrage im Handwerk selten vor, aber wenn sie kommt, müssen Sie reagieren können. Ein Kunde, der zu einem anderen Betrieb wechselt und seine Auftragshistorie mitnehmen möchte, hat theoretisch Anspruch darauf. Eine Software mit strukturierter Kundenverwaltung kann solche Daten in der Regel einfacher exportieren als eine Sammlung aus Excel-Tabellen und E-Mail-Anhängen.
Wichtig ist die Frist: Auch hier gilt grundsätzlich ein Monat zur Beantwortung. Wenn Sie die Anfrage ablehnen, etwa weil die Daten überwiegend interne Kalkulationen betreffen, müssen Sie das schriftlich begründen und dokumentieren.
Autorperspektive: Datenschutz als Wettbewerbsvorteil im Handwerk
Datenschutz bleibt Chefsache, weil delegierte Verantwortung ohne Kontrolle nichts wert ist. Kurzfristig lohnen sich vor allem AVV-Verträge und Zugriffsrechte, das kostet wenig und schließt die größten Lücken. Fangen Sie diese Woche mit einer einzigen Änderung an, nicht mit einem perfekten Konzept.
— Phillip
Operiva für DSGVO-konforme Kundenverwaltung im Handwerk
Wer Kundendaten heute noch über verteilte Excel-Listen, WhatsApp-Chats und Papierordner verwaltet, kann kaum nachweisen, wer wann worauf zugegriffen hat. Genau das verlangt Art. 32 DSGVO aber implizit: ein System, das Zugriffe dokumentiert. Operiva bündelt Kundendaten, Projektinformationen und Leistungsnachweise an einer Stelle statt in einem vollen ERP-System, mit Nutzerrollen, die genau festlegen, wer Kundendaten sehen und bearbeiten darf.
Konkret heißt das: Einsatzpläne und Kundendaten liegen zentral, Arbeitszeiten werden mobil erfasst statt auf Zetteln gesammelt, und Leistungsnachweise werden digital signiert dokumentiert. Die Details zur Datenverarbeitung durch Operiva selbst finden Sie in der Datenschutzerklärung. Wer die Software mit dem eigenen Betrieb testen möchte, findet die aktuellen Konditionen für die Pläne Starter, Team und Enterprise auf der Preisseite oder nimmt direkt über die Kontaktseite Verbindung auf.
Quellen
Bei Unsicherheiten hilft der direkte Blick in offizielle Quellen mehr als jeder Ratgeber. Nützliche Anlaufstellen:
- Art. 28 DSGVO — Externer Datenschutzbeauftragter Dresden
- Datenschutz im Handwerk — ZDH
- Informationspflichten nach DSGVO — LDI NRW
- Recht auf Löschung (Art. 17) — BfDI
- DSGVO: Wie Handwerksbetriebe Adressdaten schützen — handwerk magazin
FAQ
Welche Datenschutzbestimmungen gelten für Kundendaten im Handwerk?
Es gilt die DSGVO in Verbindung mit dem Bundesdatenschutzgesetz, unabhängig von der Betriebsgröße. Zentrale Pflichten sind das Führen eines VVT, Auftragsverarbeitungsverträge nach Art. 28, Informationspflichten nach Art. 13 und angemessene technische Maßnahmen nach Art. 32.
Ist es erlaubt, Kundendaten an Dritte weiterzugeben?
Nur mit Rechtsgrundlage, etwa zur Vertragserfüllung, mit Einwilligung des Kunden oder wenn ein Auftragsverarbeitungsvertrag besteht. Eine Weitergabe an einen Subunternehmer ohne AVV oder Information des Kunden ist unzulässig.
Wie lange dürfen Handwerksbetriebe Kundendaten speichern?
Rechnungsrelevante Daten müssen aufgrund gesetzlicher Aufbewahrungsfristen in der Regel zehn Jahre aufbewahrt werden. Andere Kundendaten ohne diese Bindung sollten Sie löschen, sobald der Zweck der Verarbeitung entfällt, was Sie in einem Löschkonzept festhalten sollten.
Welche Kundendaten dürfen ohne Zustimmung verarbeitet werden?
Daten, die zur Vertragserfüllung notwendig sind, etwa für Angebot, Auftragsabwicklung und Rechnung, brauchen keine separate Einwilligung. Für alles darüber hinaus, wie Marketing oder die Nutzung von Projektfotos auf der Website, ist eine ausdrückliche Einwilligung erforderlich.
Was kostet Operiva für kleine Handwerksbetriebe?
Operiva bietet unterschiedliche Pläne für kleine bis größere Handwerksbetriebe an. Die genauen Preise können auf der Preisseite eingesehen werden. Für den Plan Individual ist der Preis nicht veröffentlicht und wird auf Anfrage genannt.